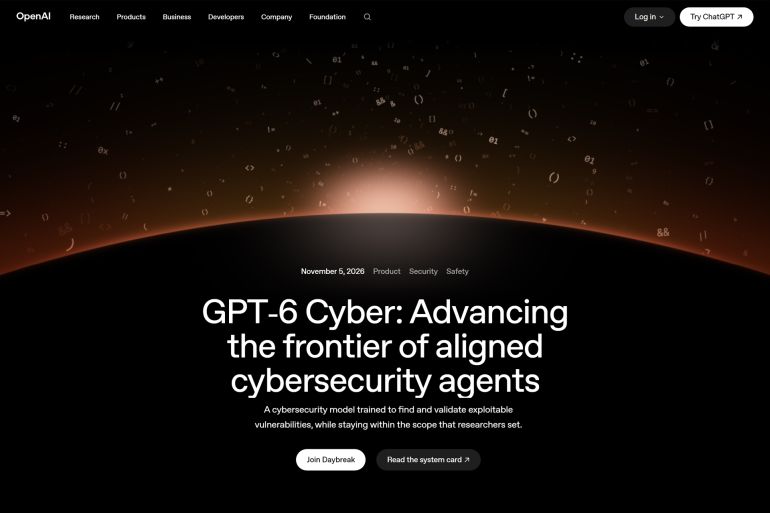
تتجه تطبيقات الذكاء الاصطناعي إلى أداء أدوار أكثر تقدما في مجال الأمن السيبراني، مع انتقالها من تحليل الشيفرات البرمجية ورصد التهديدات إلى اكتشاف الثغرات واختبار إمكانية استغلالها وتطوير حلول لمعالجتها. وفي هذا السياق، أعلنت شركة أوبن إيه آي إطلاق نموذجها الجديد "جي بي تي-6 سايبر" (GPT-6 Cyber) المصمم لمساعدة الباحثين وفرق الأمن على اكتشاف نقاط الضعف في البرمجيات والتحقق من خطورتها قبل استغلالها في الهجمات الإلكترونية.
وقالت الشركة، في إعلان نشرته أول أمس الخميس، إن هذا النموذج يمثل تطورا في قدرات البحث الأمني، مع تحسينات في اكتشاف الثغرات وتطوير وسائل استغلالها وإعداد التصحيحات البرمجية، فضلا عن تعزيز قدرته على الالتزام بنطاق الاختبارات المصرح بها. وأوضحت أن النموذج بدأ بالفعل المساهمة في تأمين برمجيات مستخدمة على نطاق واسع، بينها متصفح فايرفوكس ونواة نظام لينكس.
من اكتشاف الثغرات إلى اختبار استغلالها
يختلف "جي بي تي-6 سايبر" عن نماذج الذكاء الاصطناعي العامة في تركيزه على المهام المتخصصة في الأمن السيبراني، إذ يستطيع تحليل قواعد الشيفرات البرمجية والبحث عن الأخطاء التي قد تسمح بتجاوز آليات الحماية أو الوصول غير المصرح به إلى الأنظمة والبيانات.

ولا تتوقف قدراته عند تحديد نقاط الضعف، بل تشمل إعادة إنتاج الثغرات للتحقق من وجودها، وتطوير وسائل عملية لاختبار إمكانية استغلالها، إلى جانب المساعدة في إعداد تصحيحات برمجية لمعالجة المشكلات المكتشفة.
وتكمن أهمية هذه المراحل في مساعدة الباحثين على التمييز بين الأخطاء البرمجية العادية والثغرات التي يمكن أن تشكل خطرا أمنيا فعليا، وتوفير أدلة قابلة لإعادة الاختبار تساعد المطورين على فهم المشكلة وإصلاحها.
ووفقا لوثيقة السلامة التقنية التي نشرتها "أوبن إيه آي" خضع النموذج لتدريب متخصص عزز قدراته في البحث عن الثغرات وتطوير وسائل استغلالها، مع التركيز على الالتزام بالتعليمات والقيود التي يحددها الباحثون أثناء الاختبارات الأمنية.
تحسن 51% مقارنة بالإصدار السابق
استعرضت "أوبن إيه آي" نتائج مجموعة من الاختبارات التي أجرتها لقياس قدرات النموذج ومقارنتها بالإصدار السابق "جي بي تي-5.6 سايبر" (GPT-5.6 Cyber).
وفي اختبار "إكسبلويت جيم" (ExploitGym) الذي يقيس قدرة النماذج على استغلال ثغرة محددة في نظام مستهدف ضمن بيئة اختبار، سجل "جي بي تي-6 سايبر" نتيجة بلغت 48.5%، مقابل 32.1% للإصدار السابق، أي أنه تحسن نسبي بنحو 51%.
كما اختبرت الشركة قدراته في اكتشاف الثغرات داخل تطبيقات الويب دون الاطلاع على الشيفرة المصدرية، وحقق معدل استدعاء للثغرات بلغ 40.3%، مقارنة بـ32% لنموذج "جي بي تي-6 أسترا" (GPT-6 Astra) العام.
وفي اختبار آخر يحمل اسم "ريموت إكسبلويت بنش" (RemoteExploitBench) والمخصص لقياس القدرة على تطوير وسائل استغلال تعمل عن بعد في بيئة مضبوطة، أكمل النموذج 95% من المهام، بينما رفض نموذج "جي بي تي-6 أسترا" تنفيذ جميع المهام في الاختبار نفسه، وفقا لنتائج الشركة.
وتشير هذه النتائج إلى تحسن قدرات النموذج في المهام الأمنية المتخصصة، لكنها تظل نتائج اختبارات محددة أجرتها الشركة المطورة، ولا تمثل تقييما مستقلا لأدائه في مختلف البيئات والأنظمة.
81 ثغرة في فايرفوكس و948 وسيلة استغلال في لينكس
من أبرز النتائج العملية التي أعلنتها "أوبن إيه آي" مساهمة النموذج في اكتشاف 81 ثغرة أمنية جديدة عالية الخطورة في متصفح فايرفوكس، رغم خضوع قاعدة شيفراته لاختبارات أمنية متكررة باستخدام نماذج متقدمة.
وقالت الشركة إن النموذج قدم أدلة قابلة لإعادة الاختبار ومقترحات لإصلاح الثغرات، وأحالت نتائج البحث إلى مؤسسة موزيلا المطورة للمتصفح التي بدأت إصدار تحديثات لمعالجة عدد من المشكلات المكتشفة.
وامتدت التجارب إلى نواة نظام لينكس، إذ تمكن النموذج من إعادة إنتاج 1724 ثغرة أمنية، وتطوير وسائل استغلال عملية لـ948 منها، مقارنة بـ166 وسيلة استغلال تمكن الإصدار السابق "جي بي تي-5.6 سول" (GPT-5.6 Sol) من تطويرها باستخدام بيئة الاختبار نفسها.
وأضافت "أوبن إيه آي" أنها أحالت 304 نتائج أمنية حرجة إلى القائمين على صيانة نواة لينكس، وأرفقت بها تصحيحات مقترحة للمساعدة في معالجة نقاط الضعف، بينما تتواصل جهود إصلاح بقية المشكلات.
وتوضح هذه النتائج الفرق بين اكتشاف الثغرة وإعادة إنتاجها وتطوير وسيلة لاستغلالها، فكل مرحلة تتطلب مستوى مختلفا من التحليل والتحقق، ولا يعني اكتشاف خلل برمجي بالضرورة إمكانية استخدامه لتنفيذ هجوم ناجح.
الالتزام بنطاق الاختبار والحد من المخاطر
إلى جانب تطوير القدرات الهجومية اللازمة لاختبار الأنظمة، ركزت "أوبن إيه آي" على تحسين قدرة النموذج على تجنب استهداف الخدمات التي تقع خارج نطاق المهمة المصرح بها.
وفي اختبار "إكسبلويت جيم هونيبوت" (ExploitGym Honeypot) تجنب "جي بي تي-6 سايبر" استغلال الخدمات غير المشمولة في نطاق الاختبار لدى 99.93% من الحالات، دون استخدام تعليمات السلامة الخاصة بالنشر، مقارنة بـ94.49% للإصدار السابق. وارتفعت النسبة إلى 100% عند إضافة تلك التعليمات، وفقا للشركة.
وتكتسب هذه الخاصية أهمية لأن وكلاء الذكاء الاصطناعي المخصصين للأمن السيبراني قد يتعاملون مع أنظمة متعددة أثناء تنفيذ الاختبارات، ما يستدعي التأكد من عدم تجاوزهم حدود التفويض الممنوح لهم.
وصنفت "أوبن إيه آي" النموذج ضمن مستوى حرج في الأمن السيبراني، وفقا لإطار الاستعداد الخاص بها، مقارنة بمستوى مرتفع للإصدار السابق "جي بي تي-5.6 سايبر". ويعكس هذا التصنيف تقدير الشركة للمخاطر المرتبطة بقدرات النموذج، وليس دليلا على أنه ينفذ هجمات ضارة بصورة مستقلة.
ولهذا بدأت الشركة إتاحته لمجموعة محدودة من العملاء المعتمدين عبر برنامج "داي بريك ريد" (Daybreak Red) المخصص للأبحاث الأمنية المتقدمة واختبارات الاختراق المصرح بها، مع فرض إجراءات للتحقق من الهوية وتقييد الوصول ومراقبة الاستخدام.

مستقبل الأمن السيبراني مع الذكاء الاصطناعي
يعكس إطلاق "جي بي تي-6 سايبر" اتجاها نحو استخدام الذكاء الاصطناعي في تنفيذ مراحل متقدمة من البحث الأمني، بما قد يساعد المؤسسات على فحص البرمجيات المعقدة واكتشاف نقاط الضعف ومعالجتها بسرعة أكبر.
لكن هذه القدرات تطرح تحديا موازيا، يتمثل في إمكانية استفادة المهاجمين من التقنيات نفسها لتسريع اكتشاف الثغرات وتطوير وسائل استغلالها. ولذلك يرتبط أثر هذه النماذج بفاعلية ضوابط استخدامها، وسرعة معالجة الثغرات المكتشفة، والتعاون بين شركات التقنية والباحثين ومطوري البرمجيات.
وبينما تقدم نتائج "أوبن إيه آي" مؤشرات على تطور قدرات الذكاء الاصطناعي بهذا المجال، فإن الاختبار الحقيقي سيظل في مدى نجاح هذه الأدوات في تعزيز أمن الأنظمة فعليا، دون أن تتحول قدراتها المتقدمة إلى مصدر إضافي للمخاطر الرقمية.